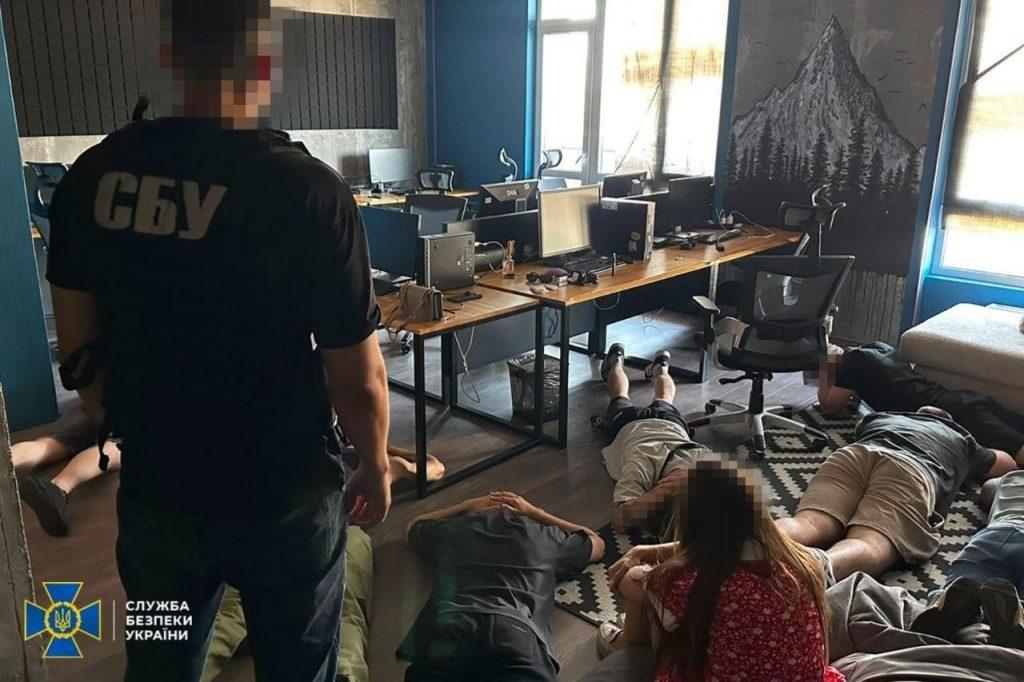
Во Львовской области накрыли кол-центр интернет-аферистов, выкачивавших деньги через сайты знакомств. Силовики изъяли пачки наличных на сумму около 3,7 миллиона рублей.
Хроника виртуальной охоты: как работала схема
Операторы подпольного офиса действовали без лишнего шума и звонков с навязчивыми предложениями. Основным полем их деятельности стали популярные дейтинг-сервисы, где они выискивали потенциальных жертв на территории сразу трех государств — Украины, Польши и Чехии.
Сценарий строился на банальной доверчивости пользователей Сети. Аферисты создавали привлекательные женские анкеты с чужими снимками, заводили романтическую переписку и быстро втирались в доверие к собеседникам.
В разгар общения собеседница якобы отправляла свои свежие приватные кадры, однако внутри скрывался цифровой капкан:
- Фейковое фото: файл маскировали под стандартное графическое изображение, отправляя в личные сообщения;
- Вредоносный скрипт: сразу после открытия жертвой снимка на смартфон или ПК незаметно загружалась шпионская программа;
- Перехват контроля: вирус мгновенно обеспечивал хакерам полный удаленный доступ к операционной системе устройства;
- Взлом мобильного банка: злоумышленники копировали персональные данные и переводили сбережения прямиком со счетов пострадавших.
Криптовалюта и тайные обменники
Похищенные накопления не задерживались на банковских картах ни на минуту. Чтобы скрыть финансовые цепочки от финмониторинга, украденные средства моментально конвертировали в криптовалюту.
Финальным этапом становился перевод цифровых активов в твердый кэш через сеть нелегальных теневых обменных пунктов. Вся прибыль оседала в замаскированном офисе группировки.
По данным правоохранительных органов, при обысках в помещении нелегальной конторы обнаружены 1,2 миллиона гривен, а также иностранная валюта еще более чем на 800 тысяч гривен — суммарно около 3,7 миллиона рублей наличными.
В чём реальные риски и как защитить устройства
История львовской группировки наглядно вскрывает эволюцию методов телефонных и сетевых вымогателей. Массовые звонки с требованием спасти счет уступают место целевому социальному инжинирингу и заражению смартфонов опасными троянами.
Базовые меры предосторожности при общении на площадках знакомств остаются главными инструментами персональной безопасности:
- Запрет на исполняемые файлы: ни в коем случае нельзя скачивать архивы, ярлыки или подозрительные расширения под видом картинок;
- Двухфакторная защита: вход в мобильные банки должен подтверждаться отдельными ключами или push-уведомлениями на изолированном канале;
- Антивирусный контроль: регулярное сканирование операционной системы помогает вовремя заметить фоновую активность вирусных модулей.
Вся изъятая в офисе компьютерная техника отправлена на судебную экспертизу. Полиция продолжает устанавливать точное число пострадавших граждан и полный объем уведенных средств.
Источники информации: Telegram-канал RT на русском.